PHPの脆弱性、うちのサイトは大丈夫?初心者向けに背景と対策を解説
こんにちはAI新潟です!
「PHPに重大な脆弱性があります」というお知らせを見て、何を確認すればよいのか迷っていませんか。お店や地域団体のホームページを担当していても、PHPという言葉にはなじみがないかもしれません。
まず、サイトを運営する方は契約しているサーバー会社や制作会社へ、修正が適用されているかを確認してください。この記事ではPHPの役割から、最近公表された問題、管理者が進める対策までを整理します。
情報確認日:2026年11月7日。対応状況は変わるため、実際の作業前には利用サービスの最新の公式告知も確認してください。
この記事で分かること
- PHPと脆弱性の意味、WordPressとの関係
- 最近公表された問題と、バージョン確認の注意点
- サーバー会社に聞くことと、更新前後に確認すること
PHPとは?サイトを動かす裏方です
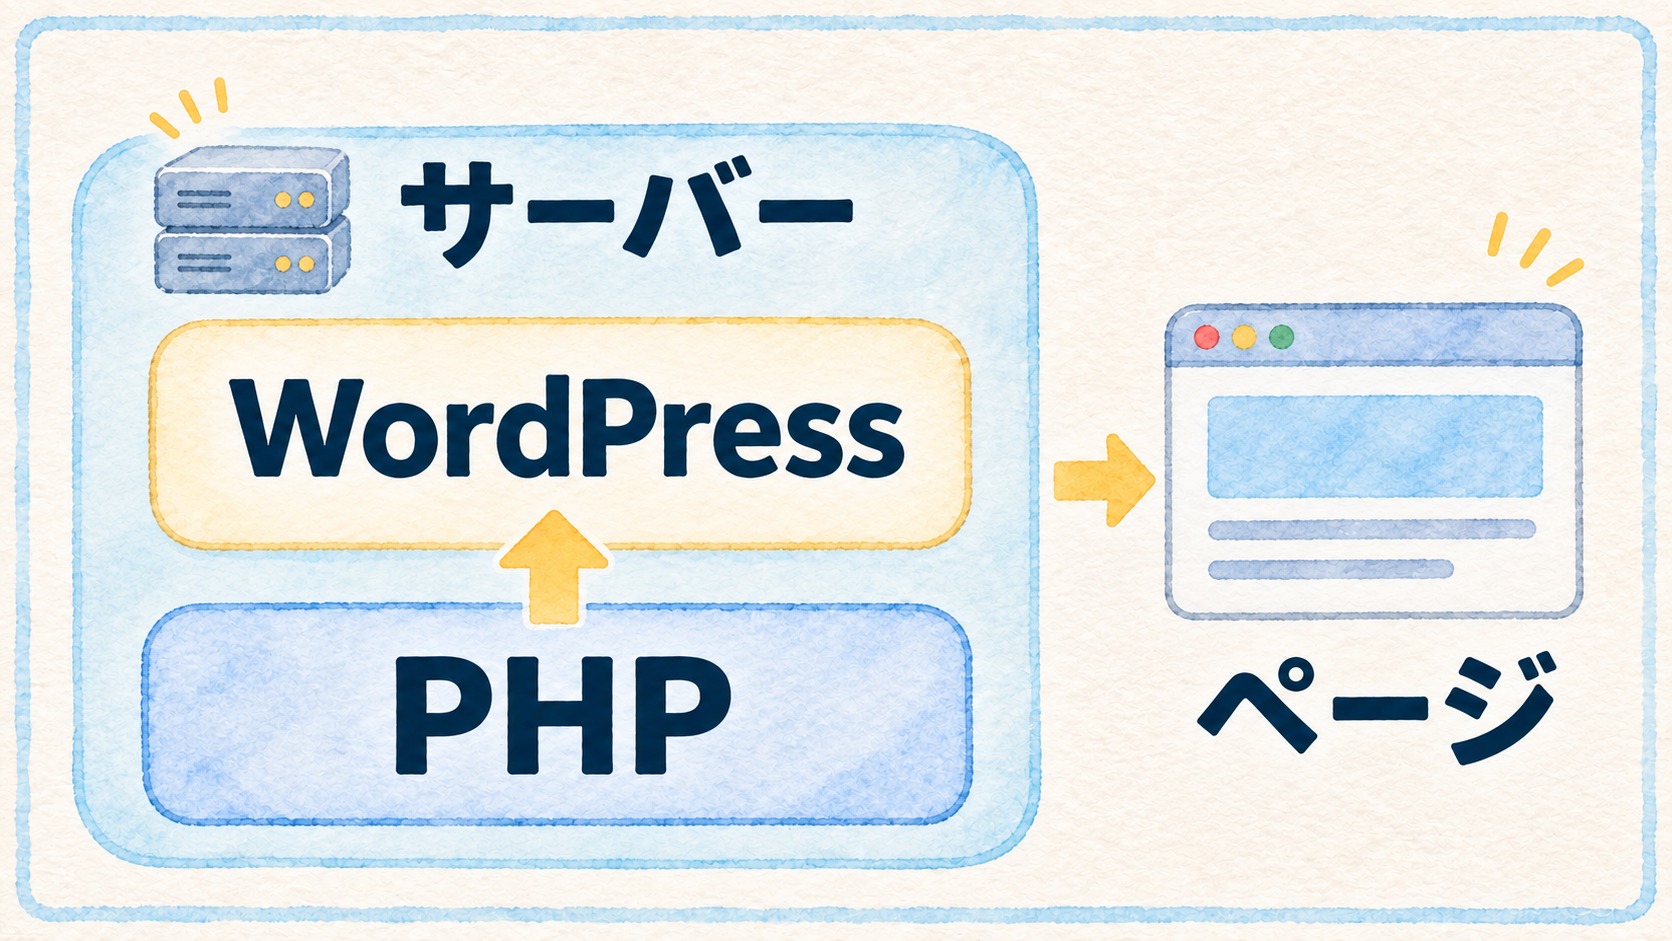
PHP(PHP: Hypertext Preprocessor、ピーエイチピー)は、ウェブサイトづくりに使われるプログラミング言語です。通常はサーバー側で動き、ページに表示する内容を用意します。ホームページ作成・運用ソフトのWordPress(ワードプレス)も、PHPを使っています。PHP公式の入門説明も参考になります。
ここでいうサーバーは、サイトのデータを保管し、アクセスに応じてページを届けるコンピューターです。店頭に見えるホームページの奥で、PHPが裏方として働いている、と考えるとイメージしやすいでしょう。
脆弱性(ぜいじゃくせい)は、不正な利用につながるおそれのある、ソフトウェアなどの弱点です。弱点の発見と、実際に誰かのサイトが被害に遭ったことは区別して考えます。自分のサイトの状況を調べて、必要な修正を取り込むことが大切です。
PHP本体の弱点と、PHPで作ったサイトや追加機能側の弱点は、分けて考えます。どこに問題があるかによって、修正する担当者や、更新する対象が変わるためです。
2026年10月、何が問題になったの?
2026年10月21日、PHP開発元は重大な2件の脆弱性への修正を公表しました。識別番号はCVE-2026-109618とCVE-2026-109619です。CVEは「共通脆弱性識別子」で、問題を区別するための番号です。この一組は「PHP2shell」と呼ばれています。PHP公式の注意喚起で確認できます。
メモリーの管理や、アクセスを処理する内部の仕組みに問題があり、悪用されると、ログインしていない第三者がサーバー上で不正なプログラムを動かせるおそれがあります。実際に攻撃が成立する条件は、PHPの版や実行環境などによって異なります。一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)の注意喚起でも説明されています。
幅広いPHPの利用環境が確認対象になっています。独立行政法人情報処理推進機構(IPA)の注意喚起には、悪用された脆弱性として公的なカタログに掲載された情報も追記されています。未対応、または対応状況が不明な場合は、速やかに提供元へ相談してください。
この2件への修正が最初に入ったPHP公式版は、次のとおりです。
| PHPの系列 | この2件の修正初回版 |
|---|---|
| 8.2系 | 8.2.35 |
| 8.3系 | 8.3.36 |
| 8.4系 | 8.4.27 |
| 8.5系 | 8.5.12 |
表にないPHP 8.1以前も、影響がないという意味ではありません。PHPプロジェクトの公式サポートは終了しています。提供元独自の修正があるかを確認し、保守が続く系列への移行を相談してください。IPAもサポート状況の確認と移行を案内しています。
この表は、その後の別の修正まで含めた最新版一覧ではありません。10月23日にも特定の設定に関する追加告知が出ています。実際の対応では、提供元が案内する最新の修正状況を確認しましょう。
自分のサイトは関係ある?最初の確認
WordPressの管理画面では、通常「ツール → サイトヘルス → 情報 → サーバー」でPHPのバージョンを確認できます。サーバー会社の管理画面でも確認できる場合があります。閲覧だけをしている方が、このPHPの修正を自分のスマートフォンへ入れる作業はありません。主な確認先はサイトやサーバーの管理者です。WordPress公式のお知らせに確認場所が案内されています。
表示される番号だけで判断しない
サーバー会社が、バージョン番号を維持したまま修正を取り込む場合があります。こうした対応は「バックポート」と呼ばれます。たとえばConoHa WING(コノハウィング)は、2026年10月22日の終報で、その方法による修正の適用を案内しています。
告知を読むときは、対象サービス、対象となる脆弱性、対応日を照合します。WINGの告知を別サービスへ当てはめたり、10月22日の対応完了を、その後に見つかった別の問題への対応完了と読み替えたりしないようにしましょう。
また、PHPには公式の保守期限があります。PHP 8.2のセキュリティサポートは2026年12月31日までです。今回の修正確認と併せて、保守が続く系列へ移る計画も立てておきましょう。PHP公式のサポート状況で確認できます。
管理者が進める4つの対策
1.修正の適用状況と、作業担当を確認する
レンタルサーバーでは、PHP本体の修正をサーバー会社が行う場合があります。一方、自分でサーバーを管理している場合は、その管理者が提供元の手順に沿って対応します。「誰が、いつ、どの修正を行うか」を確認してください。
WordPress本体・テーマ・プラグインと、PHP本体は別に保守するものです。WordPress公式も、今回の問題への対応としてPHPの更新確認を呼びかけています。Web Application Firewall(WAF、不審なウェブ通信を検査・遮断する仕組み)があっても、PHPの修正確認は必要です。
2.自分で変更する前に、バックアップと戻し方を確認する
PHPの系列を切り替えるなど、自分で設定を変更する場合は、サイトのファイルとデータベースの両方をバックアップします。記事や設定を保管するデータベースも、復元に必要です。保存日時に加え、誰がどの手順で戻せるかまで確認しておくと、トラブル時に動きやすくなります。WordPress公式のバックアップ説明が参考になります。
3.系列を切り替えるときは、互換性をテストする
PHPの系列を切り替える場合は、WordPress、テーマ、プラグインが変更先で動くかを確認します。可能なら、本番とは別のテスト用の複製環境で試しましょう。自作の機能がある場合は制作担当者にも相談し、提供元が対応する安定版を選びます。WordPress公式のPHP更新手順でも事前準備が案内されています。
準備と並行して、緊急の修正が適用されているかを先に確認してください。すぐに修正できない場合は、提供元とアクセス制限などを検討します。IPAは、有効な暫定対策が難しい場合、影響を踏まえて外部からのアクセス遮断や一時停止の要否を判断するよう案内しています。
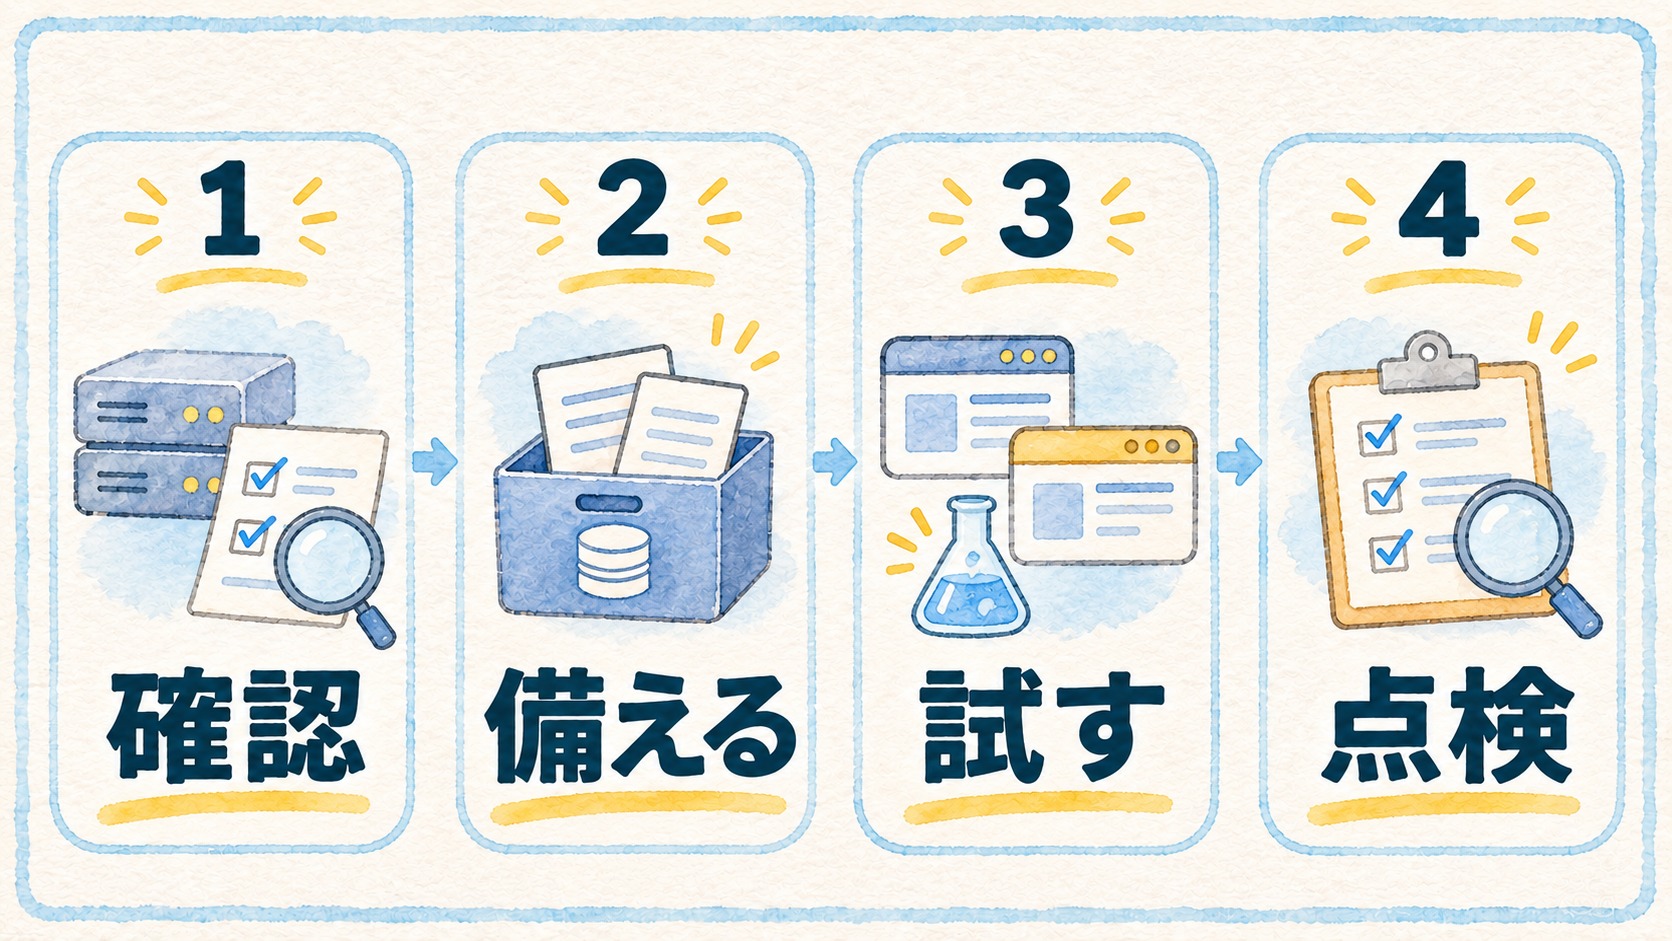
4.変更後の動作と、侵害の有無を確認する
更新後はトップページだけでなく、記事、画像、管理画面へのログイン、問い合わせフォームなど、普段使う機能も確認します。確認した日時と結果を残しておくと、後からの点検にも役立ちます。
修正の適用に加え、侵害の有無も管理者に調査してもらいましょう。更新しただけで、以前の被害まで取り除かれたとは判断できません。知らない管理ユーザーや不審な改変などが見つかった場合は、ログなどの記録を消さずに保全し、サーバー会社や専門家へ相談してください。
サーバー会社へ、こう聞いてみましょう
専門用語が分からなくても、問い合わせはできます。たとえば次のように聞いてみましょう。契約先の正規窓口で、対象サイトを特定するために必要な情報を添えます。
当サイトが使用するPHPについて、
CVE-2026-109618・CVE-2026-109619への修正は適用済みでしょうか。
表示バージョンを維持した修正の場合も含め、対応状況を教えてください。
また、その後のPHPの追加告知について、当サイトで必要な対応はありますか。
更新が必要な場合は、作業担当・対応期限・バックアップと復元方法、
互換性の確認方法も相談したいです。
これは問い合わせ文の例です。回答を受け取ったら、対象のサービスやサイトが合っているかを確認し、対応済みという回答と日付を記録しておきましょう。
今日の一歩は、確認先を決めること
最初の一歩は、契約先と管理担当者を確認することです。次に、公式告知と自分のサイトの対応状況を照合します。プログラムを自分で修理できなくても、確認先と対応期限をはっきりさせることが、サイトを守る行動につながります。
生成AI(人工知能)に用語を説明してもらう場合も、対応済みかどうかは契約先の回答や最新の公式情報で確かめてください。新潟のお店や地域活動でサイトを担当する皆さんも、まずは管理担当者と確認状況を共有してみませんか。
AIで人生をもっと楽しく、未来をもっと豊かに